




Black Hat Europe 2026: cybersecurity a Londra
Quattro giorni, ma non una sola conferenza
Cosa significa partecipare a quattro giorni di Black Hat Europe?
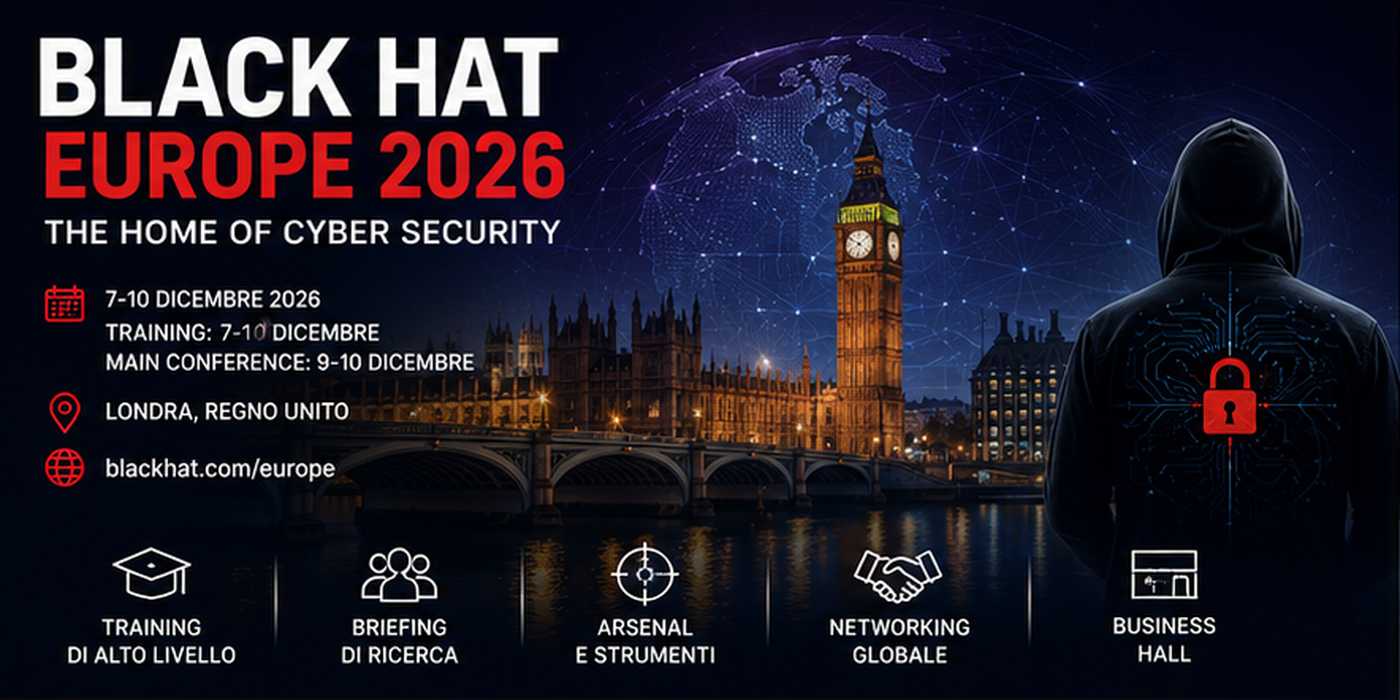
Dal 7 al 10 dicembre 2026 Black Hat Europe torna all’ExCeL London, ma pensare a quattro giornate consecutive di conferenze sarebbe sbagliato.
Il programma è costruito attorno a esperienze differenti.
Si parte con i Trainings, corsi specialistici disponibili in formati da due o quattro giorni. L’8 dicembre entrano in programma anche gli Executive, AI Security e Financial Threat Summit. Il 9 e 10 dicembre arriva invece il cuore della main conference con Briefings, Keynote, Arsenal, Business Hall e gli altri programmi della manifestazione.
La prima domanda da porsi non è quindi soltanto quali talk seguire, ma quale Black Hat si vuole vivere.
Training o Briefings: cosa cambia?
I Trainings sono corsi strutturati per approfondire competenze specifiche attraverso attività pratiche, laboratori e scenari realistici.
Black Hat prevede corsi con livelli differenti e formati da due o quattro giorni. L’obiettivo non è semplicemente ascoltare qualcuno che racconta una tecnica, ma lavorarci direttamente.
I Briefings hanno un’altra funzione. Sono presentazioni di ricerca selezionate dal Review Board di Black Hat e si svolgeranno il 9 e 10 dicembre. Ricercatori provenienti da diversi Paesi presenteranno lavori dedicati a vulnerabilità, exploit, infrastrutture, sistemi enterprise e alle nuove evoluzioni della sicurezza informatica.
Uno degli elementi centrali è l’impostazione vendor-neutral: i Briefings non sono sessioni commerciali e permettono ai ricercatori di discutere problemi e possibili soluzioni indipendentemente dai prodotti presenti nel Business Hall.Training e Briefing rispondono quindi a due esigenze diverse.
Nel primo caso si impara facendo, nel secondo si prova a capire cosa sta arrivando.
Cosa si trova dentro un Black Hat Briefing?
Quanto tecnici sono i contenuti?
Le edizioni precedenti danno una risposta abbastanza chiara.
Nel 2024, ad esempio, i ricercatori hanno presentato lavori sulle vulnerabilità nella gestione dei caratteri di Windows, sull’attacco KeyTrap contro DNSSEC, sulla sicurezza dei sistemi SAP, sui limiti del CVSS e sui nuovi problemi introdotti dall’intelligenza artificiale. CSO Online descrisse l’edizione come un insieme particolarmente denso di ricerca tecnica e discussioni sulle implicazioni strategiche della cybersecurity.
Nel 2025 il programma comprendeva 42 Briefings selezionati dal Review Board, con argomenti che andavano da cloud e IoT a incident response, supply chain, crittografia, APT e red teaming.
Non significa che nel 2026 verranno affrontati gli stessi temi.
Il programma definitivo dei Briefings sarà pubblicato a metà settembre. Fino ad allora le edizioni precedenti servono soprattutto a comprendere il livello di specializzazione che ci si può aspettare.
Arsenal: cosa succede quando sono gli sviluppatori a mostrare i loro strumenti?
Un talk mostra una ricerca. Arsenal permette di vedere direttamente gli strumenti che da quella ricerca possono nascere.
Il 9 e 10 dicembre ricercatori e sviluppatori presenteranno tool open source attraverso dimostrazioni dal vivo in piccoli gruppi. Gli argomenti possono spaziare dal mobile hacking alla network defense, dalla vulnerability assessment al threat management.
La differenza rispetto a una presentazione tradizionale è concreta.Non ci si limita alle slide. È possibile vedere il software funzionare e parlare direttamente con chi lo ha progettato.
Per capire le dimensioni del format basta guardare al 2025: Arsenal ha ospitato 55 dimostrazioni di strumenti open source e sei laboratori.
Business Hall: dove la ricerca incontra il mercato
Black Hat Europe non è però soltanto ricerca.
Nel Business Hall aziende affermate e startup presentano tecnologie, prodotti e servizi per la cybersecurity. Qui cambia nuovamente il contesto.
I Briefings sono vendor-neutral. Arsenal è dedicato agli strumenti open source e al confronto con i loro sviluppatori. Il Business Hall è invece lo spazio in cui osservare cosa propone il mercato. Nel 2025 erano presenti più di 120 cybersecurity solution provider.
A questo si aggiungono sessioni dedicate, startup, networking e il Network Operations Center, dove i partecipanti possono osservare da vicino l’infrastruttura utilizzata per costruire e difendere la rete della stessa Black Hat.
In pochi metri si passa quindi dalla ricerca su una nuova vulnerabilità alla dimostrazione di un tool, fino alla valutazione delle soluzioni commerciali nate per affrontare problemi simili.
Bisogna essere security researcher per partecipare?
No.
Ma bisogna scegliere bene come partecipare. Black Hat Europe può interessare penetration tester, red team, blue team, incident responder, security researcher, professionisti cloud e application security, CISO e responsabili della sicurezza aziendale.
Non tutti hanno però bisogno dello stesso pass.
Il Briefings Pass consente di seguire i due giorni di ricerca, oltre ad Arsenal, Business Hall, Keynote e Main Stage. Il Training Pass comprende il corso scelto e l’accesso alle principali aree della main conference. Il Business Pass permette invece di accedere a Business Hall, Keynote, Main Stage, Arsenal e altre attività, ma non ai Briefings.
Esiste anche uno Student Program previsto per il 10 dicembre. Anche in questo caso il pass dedicato agli studenti non include l’accesso ai Briefings.
Scegliere il pass sbagliato significa quindi rischiare di arrivare a Londra e scoprire che la parte dell’evento che interessava di più non è compresa.
Come prepararsi a Black Hat Europe?
Black Hat è un evento multi-track. Provare a seguire tutto non è una strategia.
Prima di partire conviene:
- decidere se l’obiettivo principale è formazione, ricerca, mercato o networking;
- verificare con precisione cosa comprende il proprio pass;
- controllare il programma dei Briefings quando sarà pubblicato;
- selezionare in anticipo le sessioni considerate prioritarie;
- riservare tempo ad Arsenal, Business Hall e Community Program;
- considerare anche Keynote, Summit e NOC;
- pianificare gli incontri professionali senza occupare tutta la giornata.
Il punto è semplice.Quando contemporaneamente succedono molte cose interessanti, scegliere non è un limite.
È parte dell’esperienza.
Cosa ci si porta a casa da Black Hat Europe?
Black Hat Europe riunisce mondi che spesso vengono affrontati separatamente. Formazione, ricerca e industria.
Si può trascorrere una giornata lavorando su un laboratorio tecnico, assistere alla presentazione di una nuova ricerca, vedere uno strumento open source funzionare direttamente nelle mani del suo sviluppatore e poi confrontare prodotti e strategie nel Business Hall.
Ed è probabilmente questa la caratteristica più interessante dell’evento.Non soltanto capire quali minacce esistono oggi.
Ma osservare contemporaneamente chi le studia, chi costruisce gli strumenti per affrontarle e chi deve trasformare quelle conoscenze in decisioni.
Vuoi scoprire quali sono i prossimi appuntamenti dedicati alla cybersecurity?
Consulta la sezione Eventi di Cyber Agenda per trovare conferenze, workshop e incontri da seguire nei prossimi mesi.
E se vuoi ricevere direttamente gli aggiornamenti sui nuovi eventi, iscriviti alla newsletter di Cyber Agenda.
