




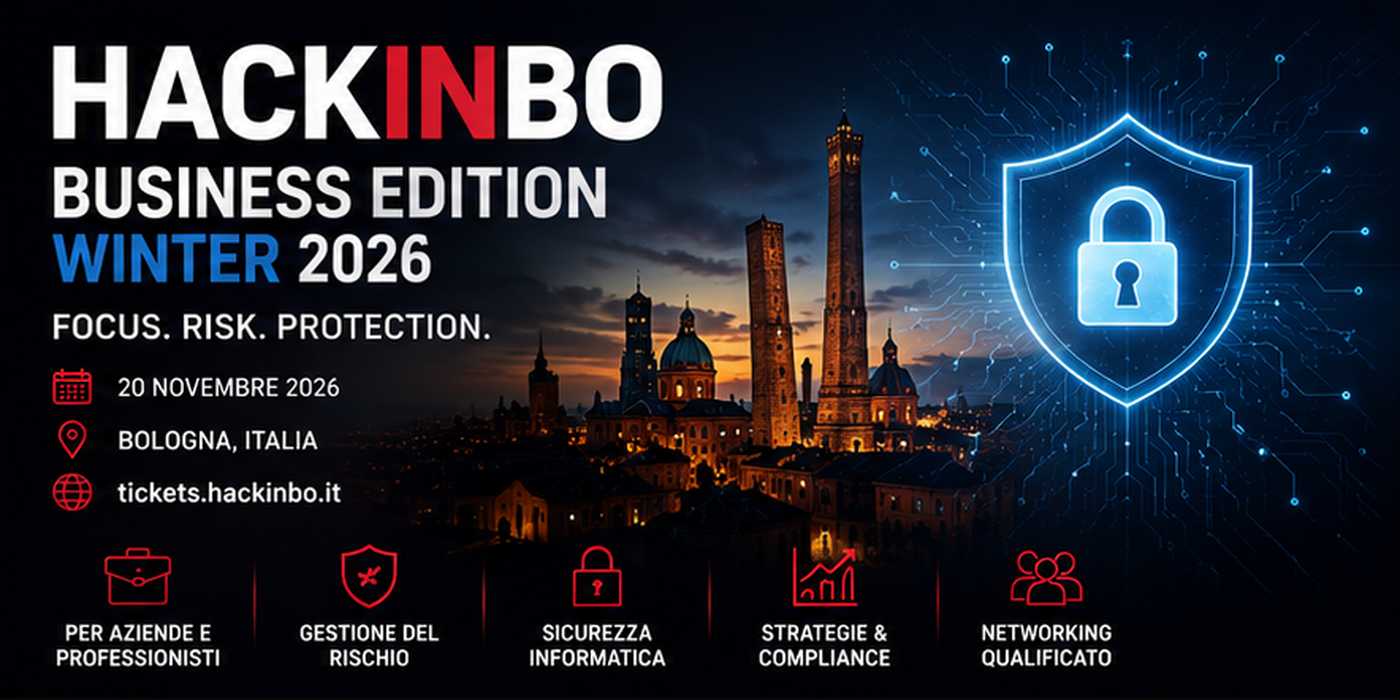
HackInBo Winter Edition 2026: cybersecurity a Bologna
HackInBo Winter Edition: perché l’appuntamento dura due giorni?
Cosa succede quando nello stesso appuntamento si incontrano aziende, professionisti della sicurezza, ricercatori e appassionati?
Il 20 e 21 novembre 2026 torna a Bologna HackInBo, con una Winter Edition articolata su due giornate diverse ma complementari.
Venerdì 20 novembre sarà dedicato alla Business Edition, pensata soprattutto per aziende, professionisti e decision maker. Sabato 21 novembre sarà invece la volta della Classic Edition, il format storico di HackInBo, maggiormente orientato alla community tecnica e all’approfondimento dei diversi ambiti della sicurezza informatica.
Non sono quindi due giornate identiche ripetute una dopo l’altra. Cambiano il pubblico, il modo in cui vengono scelti i contenuti e, soprattutto, il tipo di esperienza che viene proposta.
HackInBo Business e Classic: qual è la differenza?
La distinzione tra i due format permette di guardare alla cybersecurity da due prospettive.
La Business Edition parte dalle esigenze delle organizzazioni. Sicurezza delle infrastrutture, gestione del rischio, governance, protezione dei dati e problemi operativi vengono affrontati mettendo in relazione aziende, specialisti e chi deve prendere decisioni.
La Classic Edition mantiene invece l’impostazione con cui HackInBo è nato nel 2013: talk tecnici, approfondimenti, dimostrazioni e confronto tra professionisti, ricercatori, community e appassionati.
La differenza non significa però separare business e tecnica. Chi partecipa a entrambe le giornate può osservare lo stesso problema da due direzioni: il venerdì partendo dalle esigenze dell’organizzazione, il sabato entrando maggiormente nelle tecnologie, nelle vulnerabilità, nelle tecniche di analisi e negli scenari operativi.
Come funziona la HackInBo Business Edition? Il pubblico sceglie cosa ascoltare
Normalmente il programma di una conferenza viene deciso mesi prima.
Speaker, titolo, abstract. Chi partecipa può soltanto scegliere cosa seguire. HackInBo Business Edition introduce invece un meccanismo differente: il pubblico contribuisce a decidere quale talk verrà presentato.
Prima degli interventi vengono proposti due possibili argomenti e sono i partecipanti presenti in sala a scegliere attraverso una votazione quale tema approfondire. Una scelta apparentemente semplice, ma che modifica il rapporto tra palco e platea. Il partecipante non riceve soltanto un programma già costruito. Può indicare quali problemi considera più interessanti in quel momento.
E nella cybersecurity il momento conta. Una vulnerabilità, una nuova tecnica di attacco o un problema che fino a poco tempo prima sembrava marginale possono diventare rapidamente una priorità per le aziende.
Cosa cambia il sabato con la HackInBo Classic Edition?
Il 21 novembre il punto di vista cambia.
La Classic Edition è il format storico della manifestazione e amplia lo sguardo verso la cybersecurity tecnica. La call for papers di HackInBo comprende temi che vanno da web application e IoT a malware analysis, digital forensics, phishing, reverse engineering, crittografia, mobile security, networking, infrastrutture critiche, OSINT e social engineering.
La giornata non è però costruita soltanto attorno ai talk. Nel programma della Winter Edition trova spazio anche HackInBo Forensic Games, il format dedicato alla digital forensics che mette alla prova competenze investigative attraverso scenari simulati. La premiazione delle squadre è già prevista nel programma del 21 novembre.
È qui che emerge maggiormente la dimensione community di HackInBo: meno focalizzata sulle sole esigenze aziendali e più aperta alla condivisione di tecniche, esperienze e conoscenze tra chi lavora quotidianamente nella sicurezza informatica.
Quali temi possiamo aspettarci nei due giorni?
Il programma della Winter Edition è ancora in aggiornamento, quindi non avrebbe senso anticipare interventi non ancora definitivi.
Possiamo però capire il tipo di contenuti osservando la struttura delle due giornate.
Nella Business Edition il punto di partenza è soprattutto l’organizzazione:
- come proteggere infrastrutture e dati;
- come gestire il rischio cyber;
- quali problemi stanno affrontando le aziende;
- come scegliere strategie e soluzioni di sicurezza.
La Classic Edition permette invece di approfondire maggiormente il lato tecnico:
- vulnerabilità e tecniche di attacco;
- digital forensics;
- reverse engineering;
- sicurezza di reti e applicazioni;
- OSINT;
- malware;
- sicurezza di dispositivi e infrastrutture.
Non sono due mondi separati. Un attacco tecnico produce conseguenze sul business. Una scelta aziendale sulla sicurezza determina quali tecnologie verranno adottate e come saranno configurate.
Seguire entrambe le giornate permette quindi di collegare causa e conseguenza.
Quanto conta il networking?
Molti eventi dichiarano di offrire opportunità di networking. Ma cosa significa realmente?
Nel caso di HackInBo la presenza di due format consecutivi amplia anche il tipo di persone con cui è possibile confrontarsi.
Il venerdì si incontrano soprattutto aziende, vendor, consulenti, responsabili IT, security specialist e figure coinvolte nelle decisioni sulla sicurezza. Il sabato entrano maggiormente in gioco professionisti tecnici, ricercatori, community, studenti e appassionati. Sono persone che osservano lo stesso problema da punti di vista differenti. Chi lavora tecnicamente sulla sicurezza vede vulnerabilità, configurazioni e superfici di attacco. Chi gestisce un’organizzazione deve considerare anche budget, continuità operativa, rischio e impatto sul business.
La cybersecurity funziona quando questi linguaggi riescono a comunicare. Ed è probabilmente questo il vantaggio principale di un appuntamento sviluppato su due giornate.
Bisogna essere tecnici per partecipare?
Dipende dal giorno e da ciò che si vuole ottenere dall’evento.
La Business Edition può essere particolarmente interessante per CISO, CIO, responsabili IT, consulenti, system integrator, professionisti del risk management, imprenditori e manager coinvolti nelle decisioni sulla sicurezza.
La Classic Edition entra maggiormente nel territorio di security researcher, penetration tester, digital forensics specialist, sistemisti, sviluppatori, studenti e appassionati.Questo non significa che esista un confine rigido.
Un manager può trarre valore da un talk tecnico esattamente come un penetration tester può avere interesse nel comprendere come il proprio lavoro venga trasformato in una decisione aziendale. La sicurezza informatica non è più soltanto un problema dell’IT, come analizzato in uno dei nostri articoli sulla NIS2.
Quando un incidente può bloccare la produzione, compromettere dati, interrompere servizi o danneggiare la reputazione, diventa un problema dell’intera organizzazione.
Come prepararsi ai due giorni di HackInBo?
La Business Edition si svolgerà venerdì 20 novembre, mentre la Classic Edition sarà sabato 21 novembre.
Prima di partecipare conviene:
- controllare il sito ufficiale di HackInBo per gli aggiornamenti sul programma;
- decidere se partecipare a una sola giornata o seguire entrambi i format;
- individuare in anticipo temi, speaker e aziende di maggiore interesse;
- considerare networking e confronto professionale come parte integrante dell’esperienza;
- arrivare con qualche domanda concreta da approfondire durante l’evento.
Seguire un evento di cybersecurity senza sapere cosa si vuole approfondire significa spesso uscire con molte informazioni e poche risposte. Arrivare con un problema preciso può cambiare l’esperienza.
Cosa ci si porta a casa da HackInBo Winter Edition?
HackInBo Winter Edition 2026 mette una accanto all’altra due anime della cybersecurity.
Il venerdì il punto di vista delle aziende, delle strategie e delle decisioni. Il sabato quello della tecnica, della ricerca e della community.Seguire entrambe significa osservare la sicurezza informatica lungo una catena più completa: capire la minaccia, comprenderne l’impatto e confrontarsi su come affrontarla.
Perché conoscere un attacco è importante. Capire cosa significa per la propria organizzazione lo è ancora di più.
Vuoi scoprire quali sono i prossimi appuntamenti dedicati alla cybersecurity?
Consulta la sezione Eventi di Cyber Agenda per trovare conferenze, workshop e incontri da seguire nei prossimi mesi.
E se vuoi ricevere direttamente gli aggiornamenti sui nuovi eventi, iscriviti alla newsletter di Cyber Agenda.
