

Cyberattacco ai supermercati francesi: nel mirino i sistemi frigoriferi Danfoss
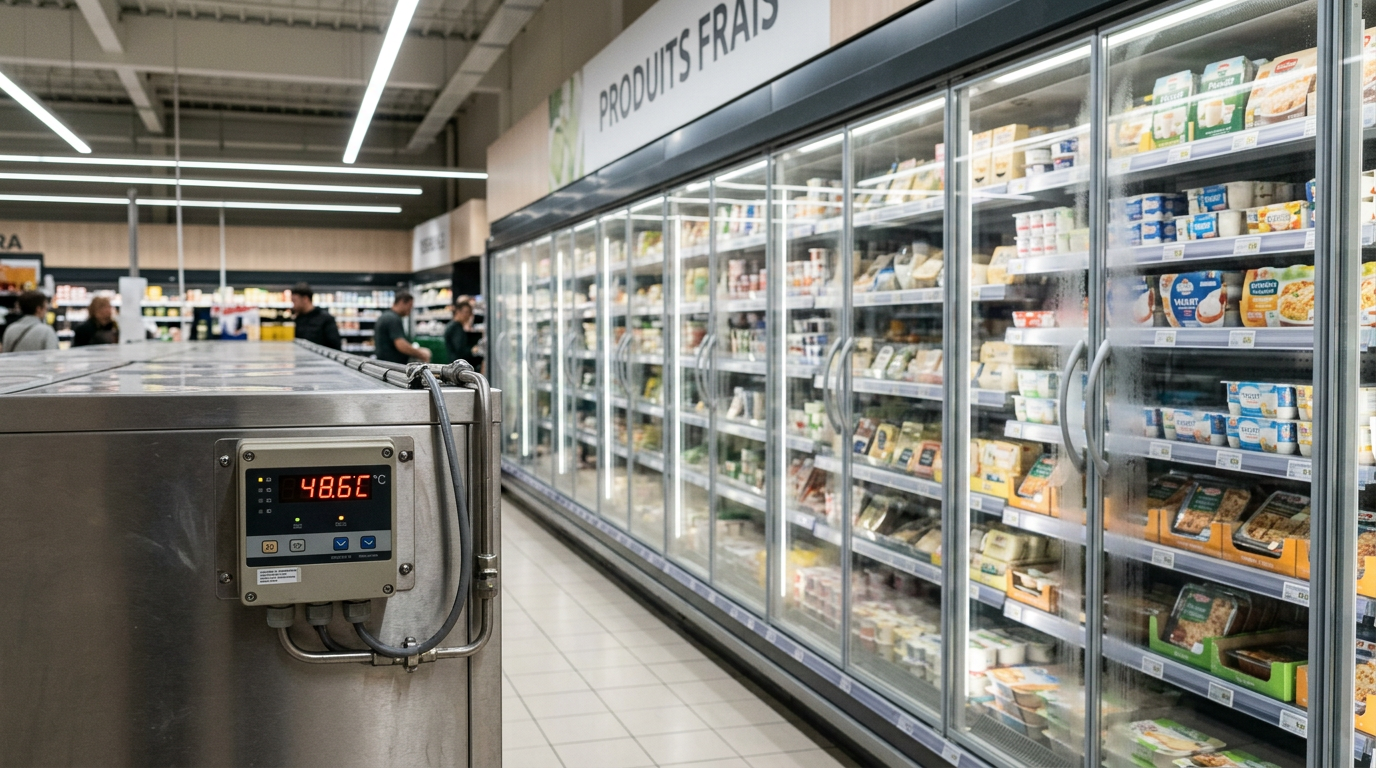
Nella notte tra l’11 e il 12 ottobre 2026, un cyberattacco ha colpito i sistemi di refrigerazione di centinaia di supermercati francesi. Frigoriferi, congelatori e celle refrigerate hanno iniziato a surriscaldarsi, in alcuni casi raggiungendo circa 50 °C, costringendo i punti vendita a eliminare prodotti freschi e surgelati.
Il dato più interessante, però, è cosa sia stato colpito. L’attacco non ha avuto come obiettivo le casse o i database dei clienti, ma i sistemi digitali che controllano fisicamente gli impianti frigoriferi.
Nel mirino i sistemi Danfoss
Il 12 ottobre il CERT-FR, struttura operativa dell’agenzia francese ANSSI, ha pubblicato un’allerta relativa ai sistemi Danfoss delle serie AK-SM e AK-SC, dichiarando di essere a conoscenza di numerose compromissioni. La raccomandazione è netta: scollegare questi apparati da Internet oppure limitare l’accesso alle sole sorgenti autorizzate.
Allerta ufficiale CERT-FR sui sistemi Danfoss AK-SM e AK-SC
Questi dispositivi permettono di centralizzare il controllo degli impianti frigoriferi. Attraverso le relative interfacce è possibile monitorare temperature e allarmi, modificare configurazioni e svolgere attività di manutenzione.
Il risultato dell’attacco è stato quindi immediatamente fisico: temperature fuori controllo, prodotti da eliminare e attività dei punti vendita compromessa.
Quei controller erano già finiti sotto la lente dei ricercatori
I sistemi Danfoss non erano sconosciuti al mondo della cybersecurity. Ad agosto i ricercatori di Claroty Team82 avevano pubblicato un’analisi della piattaforma AK-SM 800A, individuando 2.765 interfacce di gestione pubblicamente raggiungibili da Internet.
Ricerca tecnica di Claroty Team82 sui controller Danfoss
La ricerca aveva inoltre documentato diverse vulnerabilità. CVE-2025-41450, classificata come vulnerabilità di autenticazione, interessa le serie AK-SM 8xxA precedenti alla versione 4.2. Danfoss l’ha classificata con severità High e ha pubblicato un proprio security advisory.
Advisory ufficiale Danfoss per CVE-2025-41450
Una seconda falla, CVE-2025-41451, riguarda invece una command injection che, dopo l’autenticazione, può portare all’esecuzione remota di codice. La vulnerabilità interessa le versioni precedenti alla 4.3.1 ed è stata corretta da Danfoss.
Advisory ufficiale Danfoss per CVE-2025-41451
Danfoss mette inoltre a disposizione una pagina ufficiale con il software aggiornato per la serie AK-SM 800A. Al momento il produttore pubblica pacchetti più recenti rispetto alle versioni nelle quali erano state corrette queste vulnerabilità.
Software e aggiornamenti ufficiali Danfoss AK-SM 800A
Qui però bisogna fermarsi: il CERT-FR non ha attribuito pubblicamente l’attacco a una di queste CVE. La sua allerta parla di numerose compromissioni e mette l’accento sull’esposizione delle interfacce di gestione su Internet, ma non indica ancora il vettore utilizzato dagli attaccanti.
Le vulnerabilità documentate dimostrano quindi che questi sistemi hanno avuto problemi di sicurezza concreti. Non dimostrano che siano state sfruttate nel cyberattacco ai supermercati francesi.
Quando un problema informatico diventa fisico
È probabilmente questo l’aspetto più evidente dell’incidente. Un controller per la refrigerazione può sembrare molto lontano dai sistemi informatici che normalmente associamo a un cyberattacco. In realtà controlla direttamente un processo essenziale per il punto vendita.
Comprometterlo significa andare oltre la perdita di dati o l’indisponibilità di un servizio: significa poter modificare il funzionamento di un impianto reale.
Il cyberattacco ai supermercati francesi lo ha mostrato nel modo più concreto possibile. Un frigorifero connesso alla rete non è più soltanto un frigorifero: è anche un sistema digitale che deve essere protetto come tale.
