




WeSec 2026: il 22 e 23 settembre a Milano tra cybersecurity, AI e sicurezza delle infrastrutture
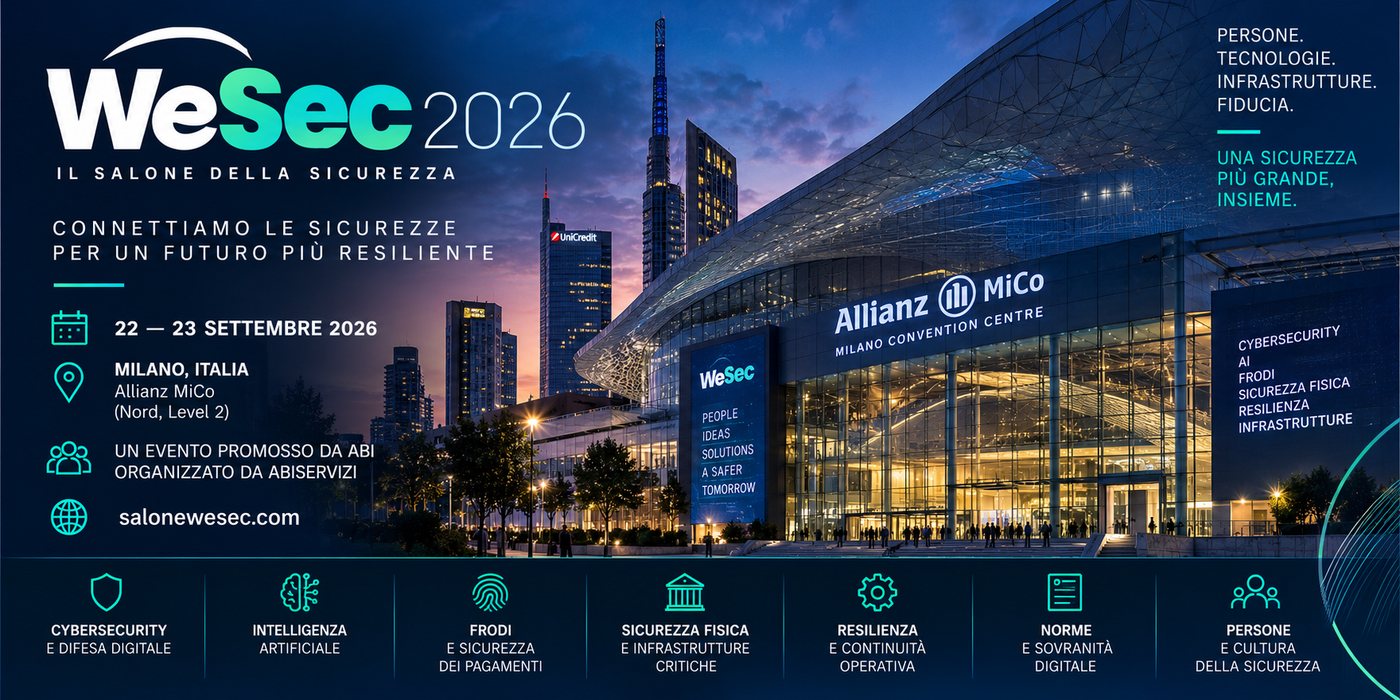
Il 22 e 23 settembre 2026, all’Allianz MiCo di Milano, debutta WeSec – Il Salone della Sicurezza, il nuovo evento promosso da ABI e organizzato da ABIServizi. Due giornate dedicate a cybersecurity, frodi, intelligenza artificiale, sicurezza fisica, resilienza e infrastrutture critiche.
La prima edizione nasce dall’esperienza di Banche e Sicurezza, ma ne amplia il perimetro. Al confronto parteciperanno banche, istituzioni, autorità, imprese, mondo della ricerca e operatori tecnologici. Il programma prevede sessioni plenarie, tavole rotonde, workshop e un’area espositiva di 3.000 metri quadrati. La partecipazione è gratuita previa registrazione.
Cosa cambia rispetto a un evento dedicato esclusivamente alla cybersecurity? WeSec parte dall’idea che minacce digitali, frodi, rischi fisici e instabilità geopolitica non possano più essere trattati separatamente. Le cinque aree del programma cercano quindi di osservare la sicurezza come un problema unico, con conseguenze su organizzazioni, infrastrutture e servizi essenziali.
Perché WeSec nasce dall’esperienza di Banche e Sicurezza?
Il settore finanziario rimane uno dei punti di partenza della manifestazione. La precedente formula di Banche e Sicurezza aveva raggiunto nel 2025 la ventiduesima edizione, con circa 600 iscritti, 67 speaker e nove sessioni di approfondimento. (Banche e Sicurezza 2025)
Con WeSec l’orizzonte diventa però più ampio. Alla sicurezza di banche e pagamenti si aggiungono infrastrutture, industria, geopolitica, sovranità digitale e collaborazione tra settore pubblico e privato.
Il peso della sicurezza per il settore finanziario emerge anche dagli investimenti. Secondo i dati diffusi da ABI, tra il 2020 e il 2025 le banche hanno sostenuto circa 5 miliardi di euro tra sicurezza fisica e cyber. Per il 2026 costi e investimenti dovrebbero attestarsi intorno a un miliardo.
Cybersecurity, frodi e AI: cosa troveremo nel programma?
Il programma 2026 parte da problemi già molto concreti per banche e imprese.
Una delle sessioni del 22 settembre sarà dedicata all’evoluzione delle frodi. Il confronto toccherà identità sintetiche, deepfake vocali e utilizzo dell’intelligenza artificiale per rendere gli attacchi più credibili e scalabili.
L’AI sarà affrontata anche dal lato della difesa. Una sessione metterà a confronto banche, vendor e regolatori sull’impiego dell’intelligenza artificiale nella cybersecurity e sull’arrivo degli agenti autonomi. Il 23 settembre il programma tornerà sul tema con un approfondimento sull’uso dell’AI agentica nel vulnerability assessment.
Il programma dedica spazio anche alla resilienza operativa. Il rapporto con fornitori, cloud provider e partner tecnologici rende infatti il rischio sempre meno confinato all’interno dell’organizzazione. Una sessione del 23 settembre partirà proprio dalla gestione delle terze parti e dagli obblighi introdotti da DORA.
Sicurezza fisica e cyber possono ancora essere separate?
WeSec affianca alla sicurezza digitale quella fisica e infrastrutturale.
Tra gli argomenti previsti ci sono protezione del territorio, sicurezza degli ATM e difesa delle infrastrutture critiche. Il programma entra anche nel rapporto tra cyber warfare, minacce ibride e stabilità economica.
Questa impostazione permette di osservare lo stesso rischio da prospettive diverse. Un servizio finanziario dipende da sistemi informatici, reti di telecomunicazione, fornitori e infrastrutture fisiche. Un incidente in uno di questi livelli può propagarsi agli altri.
La plenaria di apertura riflette questa impostazione. Il confronto coinvolgerà esponenti del settore bancario, dell’Agenzia per la Cybersicurezza Nazionale, delle istituzioni europee e della difesa. Il tema sarà il rapporto tra fiducia, stabilità e resilienza in uno scenario segnato da trasformazione digitale e tensioni geopolitiche.
Quanto contano sovranità digitale e nuove regole?
Una parte del programma guarda alla capacità europea di controllare tecnologie e infrastrutture strategiche.
La sovranità entra anche nel sistema finanziario. Blockchain, asset tokenizzati, stablecoin e nuove infrastrutture di pagamento pongono infatti domande sulla sicurezza e sull’autonomia tecnologica europea.
Sul fronte normativo, WeSec affronterà il rapporto tra compliance e resilienza. DORA, NIS2, AI Act e le nuove regole sui pagamenti stanno modificando processi e responsabilità. Il programma prova a spostare la discussione oltre il semplice rispetto delle scadenze.
La chiusura del 23 settembre sarà dedicata proprio alla sovranità digitale europea, con un confronto tra autonomia tecnologica, dipendenze internazionali e competitività. Seguirà una fireside chat sulle trasformazioni attese con l’era quantistica.
A chi è rivolto WeSec 2026?
WeSec non si rivolge soltanto ai professionisti della cybersecurity.
Il pubblico comprende responsabili della sicurezza, professionisti del settore bancario e finanziario, manager, istituzioni, forze dell’ordine, operatori tecnologici e figure che lavorano su rischio e continuità operativa.
Una parte dell’iniziativa è dedicata anche alla cultura della sicurezza. Il programma prevede sessioni sull’awareness, sul fattore umano e sulla protezione dalle frodi. Gli organizzatori dichiarano inoltre l’obiettivo di coinvolgere cittadini, scuole e giovani generazioni.
Per chi lavora nel cyber, l’interesse può derivare proprio dall’incontro con discipline adiacenti. Frodi, sicurezza fisica e continuità operativa mostrano conseguenze che una lettura esclusivamente tecnica rischia di lasciare fuori.
Come partecipare a WeSec 2026?
WeSec si svolgerà martedì 22 e mercoledì 23 settembre all’Allianz MiCo Nord, Level 2, a Milano. La partecipazione è gratuita previa registrazione.
Dalla pagina ufficiale delle iscrizioni è possibile selezionare una o entrambe le giornate. Prima di partecipare conviene controllare anche gli ultimi aggiornamenti del programma, perché alcune sessioni indicano ancora relatori in corso di definizione.
Perché partecipare a WeSec 2026?
WeSec prova a superare una separazione che nelle organizzazioni è sempre meno netta.
Una frode può sfruttare l’AI e il fattore umano. Un incidente cyber può coinvolgere un fornitore e interrompere un servizio. Una scelta tecnologica può trasformarsi in un problema di resilienza o di sovranità.
Le due giornate di Milano metteranno quindi nello stesso spazio chi protegge i sistemi, chi gestisce il rischio, chi contrasta le frodi e chi deve garantire la continuità di servizi e infrastrutture.
Per una prima edizione, è probabilmente questa l’idea più interessante da seguire: non aggiungere un altro evento verticale, ma provare a collegare aree della sicurezza che dipendono sempre più l’una dall’altra.
Vuoi scoprire quali sono i prossimi appuntamenti dedicati alla cybersecurity?
Consulta la sezione Eventi di Cyber Agenda per trovare conferenze, workshop e incontri da seguire nei prossimi mesi.
E se vuoi ricevere direttamente gli aggiornamenti sui nuovi eventi, iscriviti alla newsletter di Cyber Agenda.
