




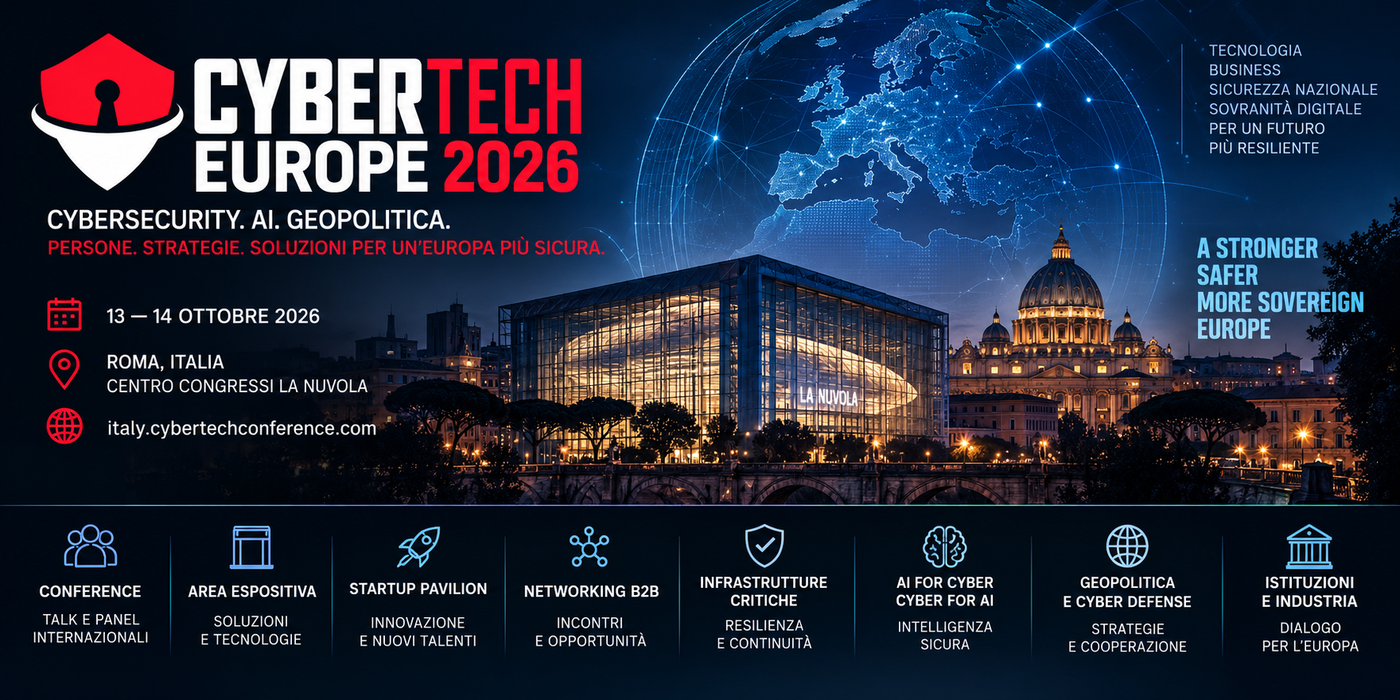
Cybertech Europe 2026: il 13 e 14 ottobre a Roma tra cybersecurity, AI e geopolitica
Cosa succede quando nello stesso evento si incontrano aziende, istituzioni, CISO, startup, vendor e professionisti della sicurezza informatica?
Il 13 e 14 ottobre 2026, al Centro Congressi La Nuvola di Roma, torna Cybertech Europe 2026, due giornate che combinano conference, area espositiva e networking B2B.
Al centro ci saranno intelligenza artificiale, infrastrutture critiche, Zero Trust, resilienza digitale europea, cyber defense e tecnologie emergenti. Il confronto si allargherà però anche a sovranità digitale, strategie industriali, continuità operativa e sicurezza nazionale, mentre nell’area expo grandi vendor e startup mostreranno le tecnologie con cui il mercato sta affrontando questi scenari.
La composizione del pubblico racconta bene il taglio dell’evento. Secondo i dati diffusi dagli organizzatori sull’edizione 2025, il 43% dei partecipanti era composto da C-level, senior executive o director, il 54% si definiva decision maker o influencer e per il 50% il networking e la ricerca di partner rappresentavano la principale ragione della partecipazione.
Cybertech Europe si muove quindi su più livelli: tecnologia, rischio aziendale, mercato e strategie di sicurezza nazionale.
Quando la cybersecurity diventa una questione di sovranità?
Tra i temi principali del 2026 figurano resilienza operativa europea, collaborazione pubblico-privato, sovranità digitale, sovereign cloud, regolamentazione e ruolo delle istituzioni dell’Unione. A questi si aggiunge il filone dedicato a cyber defense e sicurezza nazionale, con minacce ibride, cooperazione militare, preparazione alle crisi e cyber diplomacy.
La stessa direzione era già emersa nell’edizione precedente. L’Espresso aveva descritto Cybertech Europe 2025 come un luogo di convergenza tra sicurezza informatica, strategie industriali e nuovi equilibri geopolitici.
Un attacco contro un’impresa e un’operazione contro un’infrastruttura strategica possono utilizzare tecniche analoghe e produrre effetti molto diversi. Quando vengono coinvolti energia, telecomunicazioni, trasporti, dati o servizi essenziali, alle conseguenze economiche e operative si aggiungono quelle politiche.
La capacità di controllare tecnologie, infrastrutture e dati diventa così parte della stessa discussione sulla sicurezza digitale.
L’AI sarà uno strumento di difesa o una nuova superficie da proteggere?
Cybertech affronterà l’intelligenza artificiale in entrambe le direzioni.
Da una parte c’è AI for Cyber, con l’impiego dell’AI per detection, automazione, analisi delle minacce e risposta agli incidenti. Dall’altra Cyber for AI, dedicato alla protezione di modelli, dati, agenti e sistemi intelligenti che stanno entrando nei processi aziendali.
Il programma comprende anche AI governance, secure AI e agentic AI. Integrare sistemi capaci di prendere decisioni o compiere azioni significa infatti stabilire quali informazioni possano utilizzare, a quali risorse possano accedere e quali controlli debbano limitarne l’autonomia.
Il tema riguarda quindi sia l’efficacia degli strumenti di difesa sia le nuove dipendenze introdotte dall’adozione dell’intelligenza artificiale.
Cosa significa proteggere un Paese sempre più interconnesso?
Le infrastrutture critiche occupano un altro spazio rilevante nel programma, ma la definizione utilizzata da Cybertech va oltre energia e impianti industriali.
Tra gli ambiti affrontati compaiono OT, telecomunicazioni e 5G, finanza, healthcare, aviation, maritime security, smart cities, supply chain e space cybersecurity.
Anche la composizione del pubblico dell’edizione precedente riflette questa varietà. Secondo i dati degli organizzatori, il 34% dei partecipanti proveniva da telecomunicazioni e infrastrutture critiche, il 32% da finanza, retail e servizi e il 18% da aerospace e maritime.
Sono settori legati da dipendenze reciproche. Un incidente su un provider cloud può coinvolgere più organizzazioni. Un problema nelle telecomunicazioni può propagarsi verso servizi finanziari o trasporti. Una compromissione della supply chain può raggiungere aziende che non erano il bersaglio iniziale.
La resilienza passa quindi anche dalla capacità di conoscere fornitori, servizi e infrastrutture da cui dipende il funzionamento dell’organizzazione.
CISO e CIO: quanto pesa ormai la cybersecurity nelle decisioni aziendali?
Uno dei nove filoni del 2026 è il CISO & CIO Leadership Forum, presentato dagli organizzatori con il tema “Leading Security Beyond Technology”.
Il programma guarda a CISO e CIO come figure coinvolte non soltanto nella protezione dei sistemi, ma anche in business continuity, enterprise risk, governance, adozione dell’AI, rapporto con il board e trasformazione organizzativa.
Un ransomware che interrompe la produzione non resta confinato al SOC. Una vulnerabilità nella supply chain può incidere sulla continuità di un servizio. L’introduzione di strumenti AI può modificare processi, responsabilità e trattamento dei dati.
Il ruolo della security leadership si intreccia quindi sempre più con decisioni che riguardano l’intera organizzazione.
Chi partecipa a Cybertech Europe e perché?
Il carattere B2B dell’evento emerge anche dai dati relativi al pubblico.
Nel 2025 gli end user, comprese organizzazioni governative e law enforcement, rappresentavano il 43% dei partecipanti. Integrator e distributor pesavano per il 28%, mentre i vendor rappresentavano il 21%.
Le motivazioni dichiarate aiutano a leggere meglio questi numeri: il 50% partecipava soprattutto per networking o ricerca di partner, il 28% per acquisire conoscenze e il 20% per cercare nuove tecnologie.
Una parte rilevante dell’esperienza si sviluppa quindi anche fuori dalle sessioni, negli incontri tra chi cerca una soluzione, chi la sviluppa, chi investe e chi deve valutarne l’adozione.
Cybertech dichiara inoltre una partecipazione internazionale con delegati provenienti da oltre 50 Paesi, tra settore privato, organizzazioni pubbliche e istituzioni.
Dai grandi vendor alle startup: cosa succede fuori dalle sale?
L’area espositiva rappresenta la componente più direttamente legata al mercato.
Qui aziende e organizzazioni presentano prodotti e servizi, mentre i partecipanti possono confrontare tecnologie, incontrare potenziali partner e utilizzare il sistema di networking B2B.
Accanto ai vendor più strutturati trova spazio lo Startup Pavilion, pensato per realtà emergenti che vogliono presentare le proprie tecnologie a imprese, investitori e interlocutori internazionali. Il filone Innovation Spotlight collega inoltre startup, ricerca, investimenti e commercializzazione delle nuove soluzioni.
La conference permette di seguire l’evoluzione dei problemi e delle strategie. Nell’exhibition si può vedere come l’industria sta provando a tradurli in prodotti, servizi e nuove imprese.
Quantum, identità e sistemi autonomi: a cosa bisogna prepararsi dopo?
Una parte del programma guarda anche a tecnologie che potrebbero avere un impatto crescente nei prossimi anni.
Il filone Next Generation Cybersecurity comprende quantum technologies, crittografia post-quantum, sistemi autonomi, identità digitale e tecnologie spaziali.
La migrazione verso algoritmi post-quantum, per esempio, richiede di conoscere in anticipo dove e come viene utilizzata la crittografia all’interno delle organizzazioni. Allo stesso modo, la crescita di agenti software e sistemi autonomi apre nuove domande sulla gestione delle identità.
Se applicazioni e agenti AI acquistano maggiore capacità di agire sui sistemi aziendali, autorizzazioni, privilegi e revoca degli accessi dovranno essere gestiti anche per soggetti che non sono persone.
Come partecipare a Cybertech Europe 2026?
Il Conference Pass comprende le sessioni del 13 e 14 ottobre, l’area espositiva e l’accesso al sistema e all’area di networking B2B. Sono disponibili anche pass giornalieri e altre formule di partecipazione.
Prima di registrarsi conviene verificare la pagina ufficiale delle registrazioni, soprattutto perché tariffe e condizioni cambiano in base al momento dell’acquisto.
Perché partecipare a Cybertech Europe 2026?
Cybertech Europe riunisce soggetti che affrontano il rischio informatico con responsabilità differenti.
Un CISO può confrontarsi con istituzioni e industria. Un professionista tecnico può vedere come le proprie scelte incidono sulla continuità operativa e sul rischio aziendale. Un decision maker può approfondire l’impatto di AI, identità, cloud e infrastrutture interconnesse. Una startup può incontrare potenziali clienti, partner e investitori.
La dimensione dell’evento permette quindi di passare dall’analisi delle minacce alle strategie con cui organizzazioni e istituzioni cercano di affrontarle, fino alle tecnologie sviluppate dal mercato.
Nello stesso spazio si incontrano chi studia i rischi, chi costruisce le soluzioni e chi deve decidere come proteggere aziende, infrastrutture e servizi.
Vuoi scoprire quali sono i prossimi appuntamenti dedicati alla cybersecurity?
Consulta la sezione Eventi di Cyber Agenda per trovare conferenze, workshop e incontri da seguire nei prossimi mesi.
E se vuoi ricevere direttamente gli aggiornamenti sui nuovi eventi, iscriviti alla newsletter di Cyber Agenda.
